はてなブログのアクセス元サイトに「www.aocr.org」などの不審なサイトが出現したら。リファラースパム対策。
はてなブログのアクセス元サイトに不審なサイト「www.aocr.org」が出現した。
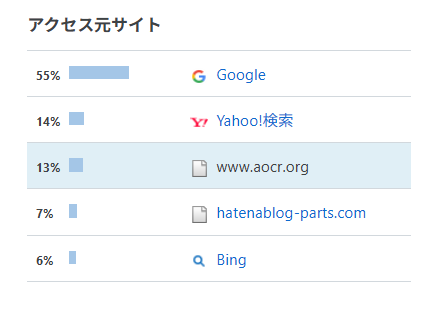
生成AI「Gemini」に、この件について聞いてみた。
■ リファラースパムの概要と背景
リファラースパム(Referrer Spam)とは
ブログのアクセス解析(アクセス元リファラー)に心当たりのないURLを意図的に残し、管理者の関心を引いてアクセスさせようとするスパム行為の一種です。
www.aocr.org の正体について
「www.aocr.org」は元々実在する団体(アメリカ骨科学放射線学会)のドメインですが、ドメインの所有権が切れた後に第三者に買い取られたり、リダイレクト業者やSEOスパム業者に悪用されているケースがあります。
スパム業者の目的
1. アクセス解析に表示されたURLをブログ管理者にクリックさせること。
2. 移動先のリダイレクト(自動転送)を経て、不審な広告サイト、暗号資産の詐欺ページ、偽の警告画面等へ誘導すること。
アクセスされる仕組み
ボット(自動巡回プログラム)を使って機械的に大量のWebサイトへ偽の参照元情報(リファラー)を送信しています。
■ ブログへの影響とセキュリティ面
ブログ本体の安全面
ブログが不正アクセスや乗っ取りの被害に遭ったわけではありません。外部からボットがリファラー情報を送りつけているだけのため、はてなブログのセキュリティ上の問題はありません。
検索エンジン(SEO)への悪影響
自分自身のアクセス解析に記録されているだけですので、検索エンジンからの評価が下がるなどの悪影響も基本的にありません。
■ リンクをクリックしてしまった場合の安全確認と注意事項
1. 誤ってアクセスしても即座に問題が発生するわけではない
現代の主要なブラウザ(Chrome、Edge、Safariなど)は強いセキュリティ保護機能があるため、サイトを開いただけですぐにパソコンが乗っ取られるケースは非常に稀です。過度に恐れる必要はありません。
2. 表示された警告やダイアログはすべて閉じる
「ウイルスに感染しています」「システムを更新してください」といった警告や通知の許可を求めるポップアップが表示されても、絶対にクリックしたり記載の電話番号へ連絡しないでください。ブラウザのタブごと閉じてください。
3. 個人情報やパスワードは絶対に入力しない
移動先のページでログイン情報、クレジットカード番号、電話番号、メールアドレスなどを入力していなければ、個人情報が漏洩する危険性はありません。
4. 意図しないダウンロードファイルは開かずに削除する
アクセス時に「.exe」「.apk」「.zip」などのファイルが自動でダウンロードされていないか確認してください。見覚えのないファイルがあれば、開かずにそのままゴミ箱へ捨てて消去してください。
5. 閲覧履歴とキャッシュを削除する
不審なサイトのデータがブラウザに残るのを防ぐため、ブラウザの設定画面から「閲覧履歴データの消去(キャッシュやクッキーの削除)」を行ってください。
6. ウイルス対策ソフトでスキャンを実行する
念のため、「Windows セキュリティ(Windows Defender)」などのセキュリティ対策ソフトでクイックスキャンを実行しておくと安心です。
■ 今後の適切な対応方法
1. 基本は「無視・放置」でOK
アクセス解析に表示されている見知らぬURLはクリックせず、そのまま無視するのが一番安全な対策です。
2. 自然に消えるのを待つ
一過性のボット巡回であることが多いため、数日から数週間ほど放置しておけば自然とアクセス記録から消えていくことがほとんどです。
3. Google アナリティクスを利用している場合
GA4などを併用していてアクセスデータの汚れが気になる場合は、データストリームの設定から「除外する参照の定義」に該当ドメインを追加して除外設定を行ってください。